
Ao analisar a cronologia das ameaças cibernéticas, desde as operações estatais do Equation Group até a automação ofensiva por inteligência artificial e os ataques recentes em cadeia registrados no segundo semestre de 2026, uma provocação inevitável se impõe: será que a internet inteira, desde a sua gênese e a posterior hegemonia das redes sociais até os escândalos revelados por Edward Snowden e pelo WikiLeaks, não foi estruturalmente desenhada exatamente para o monitoramento contínuo?
A resposta técnica e histórica aponta para uma continuidade estrutural.
O que frequentemente é tratado como uma falha de segurança ou um desvio ético das grandes corporações corresponde, na realidade, ao funcionamento esperado de uma rede projetada para priorizar a rastreabilidade, o roteamento transparente e a centralização de dados.
As Raízes Militares e a Transparência da Rede
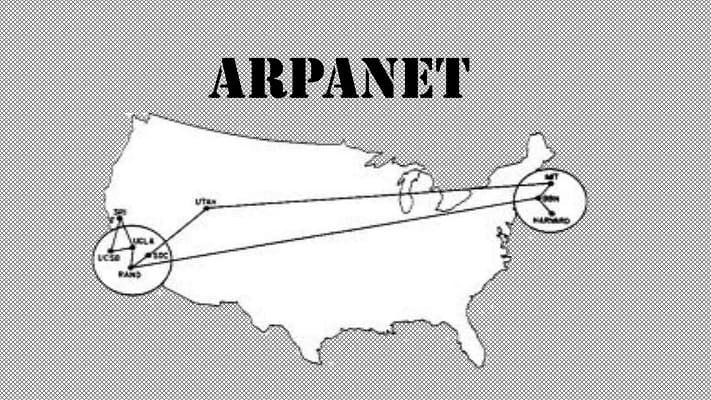
Os fundamentos tecnológicos da internet moderna remontam ao projeto ARPANET, desenvolvido no final da década de 1960 pela DARPA (Agência de Projetos de Pesquisa Avançada de Defesa), órgão ligado ao Departamento de Defesa dos Estados Unidos. Paralelamente, os primeiros protocolos de comunicação digital foram estruturados por pesquisadores acadêmicos financiados por verbas militares e de inteligência durante o auge da Guerra Fria.
Entre 1969 e a década de 1990, a infraestrutura transitou de redes experimentais fechadas para a arquitetura global interconectada baseada no conjunto de protocolos TCP/IP. Originada nos laboratórios militares norte-americanos, essa malha expandiu-se rapidamente para universidades globais e, posteriormente, para o mercado comercial civil.
O modelo arquitetônico original priorizou a descentralização da rota de pacotes (comutação de pacotes) para garantir que a comunicação sobrevivesse a ataques físicos parciais, como bombardeios nucleares. Contudo, essa resiliência física veio acompanhada de uma premissa operacional determinante: a ausência nativa de criptografia de ponta a ponta e de anonimato estrutural.
Nos protocolos fundacionais (como IPv4, HTTP original, SMTP e DNS sem criptografia), os cabeçalhos dos pacotes trafegam em texto claro. A rede foi construída para que os nós intermediários (roteadores, provedores e backbones) pudessem ler, inspecionar e direcionar o tráfego com total visibilidade. Esse desenho estabeleceu, desde o primeiro dia, uma assimetria técnica entre quem controla a infraestrutura de trânsito e quem apenas envia ou recebe mensagens.
A Era das Redes Sociais e o Capitalismo de Vigilância
Com o advento da Web 2.0 no início dos anos 2000, empresas privadas de tecnologia, notadamente conglomerados norte-americanos como Meta (Facebook e Instagram), Google, X (antigo Twitter) e grandes plataformas de comércio eletrônico, assumiram o controle da camada de interação humana da rede.
Entre 2004 e a década de 2020, o ecossistema das plataformas consolidou-se como a principal interface de comunicação, informação e sociabilidade de bilhões de pessoas. Embora a narrativa comercial celebre a descentralização da fala, a infraestrutura física tornou-se altamente concentrada em mega centros de dados (data centers) e serviços de nuvem corporativa.
O modelo de negócios desse período, conceituado pela socióloga Shoshana Zuboff como Capitalismo de Vigilância, fundamenta-se na extração intensiva de superávit comportamental. Por meio de rastreamento algorítmico, cookies de terceiros, telemetria de dispositivos, metadados de geolocalização e análise preditiva, as plataformas transformam ações cotidianas em perfis psicológicos e sociais altamente granulares.
A promessa de gratuidade funciona como contrapartida para a coleta ininterrupta de dados íntimos. Embora o objetivo primário dessas corporações seja o lucro via publicidade programática e modulação de comportamento, essa mesma arquitetura de coleta centralizada criou um repositório perfeito para agências de inteligência e operadores de espionagem, que passaram a utilizar os dutos comerciais como atalhos para alcançar alvos específicos.
Snowden, WikiLeaks e a Queda do Mito da Neutralidade
A percepção pública de que a internet operava como um espaço neutro e protegido sofreu abalos definitivos através de dois marcos históricos: as publicações da organização WikiLeaks (fundada por Julian Assange em 2006) e os vazamentos conduzidos pelo ex-analista de sistemas da CIA e terceirizado da NSA, Edward Snowden, em 2013.
Enquanto o WikiLeaks expôs registros militares, telegramas diplomáticos e ferramentas cibernéticas ofensivas (como o arsenal Vault 7 da CIA), os documentos revelados por Snowden comprovaram a existência de um aparato global de interceptação em massa operado pela aliança de inteligência Five Eyes (Estados Unidos, Reino Unido, Canadá, Austrália e Nova Zelândia).
Os arquivos detalharam operações como:
- Interceptação de Backbone (Programa Upstream): Coleta direta de tráfego em pontos nodais de cabos submarinos de fibra óptica que transportam comunicações intercontinentais, com participação ativa do GCHQ britânico (programa Tempora).
- Acesso Direto a Servidores (Programa PRISM): Coleta de históricos de busca, e-mails, transferências de arquivos e conversas armazenadas nos servidores de gigantes do Vale do Silício.
- Subversão de Padrões Criptográficos (Programa Bullrun): Inserção deliberada de vulnerabilidades e portas dos fundos (backdoors) em protocolos de segurança comerciais e sistemas operacionais.
- Equation Group: Revelações posteriores da Kaspersky Lab em 2015 identificaram o grupo de elite ligado à NSA capaz de reprogramar o firmware de discos rígidos (Western Digital, Seagate, Samsung), tornando a infecção persistente mesmo após a formatação completa do computador, além de diversos outros exploits do Windows que supostamente a Microsoft tinha conhecimento e deixou para ser explorada.
Esses evidências demonstraram que a arquitetura da rede permitia uma vigilância preventiva universal, na qual a justificativa de segurança nacional suspendia na prática o direito à privacidade digital.
Caso Cambridge Analytica: Engenharia Psicológica Contra Governos e a Cortina de Fumaça Geopolítica
A demonstração mais explícita de como a arquitetura de coleta comportamental das redes sociais pode ser convertida em arma de guerra política ocorreu por meio da consultoria britânica Cambridge Analytica e de sua empresa controladora, o grupo SCL (Strategic Communication Laboratories). Operando originalmente como uma contratada de defesa especializada em operações psicológicas (psy-ops) para governos e forças armadas ocidentais, a organização adaptou técnicas militares de manipulação informacional para o ambiente das plataformas digitais comerciais.
Através da coleta não autorizada de dados de aproximadamente 87 milhões de perfis do Facebook, obtida por meio de um aplicativo de teste de personalidade desenvolvido pelo pesquisador Aleksandr Kogan, a empresa construiu modelos psicográficos baseados no modelo psicológico dos cinco grandes traços de personalidade (abertura, conscienciosidade, extroversão, amabilidade e neuroticismo).
Esses perfis permitiram o microssedmentação cirúrgica de eleitores, entregando anúncios e narrativas personalizadas projetadas para explorar medos, preconceitos e gatilhos emocionais específicos.
A Atuação Sistêmica Contra Soberanias Nacionais
Embora o escândalo tenha ganhado notoriedade global pela atuação na campanha presidencial dos Estados Unidos em 2016 e no referendo do Brexit no Reino Unido, investigações parlamentares e documentos vazados por ex-funcionários como Christopher Wylie e Brittany Kaiser revelaram que a empresa executou operações em mais de 200 processos eleitorais ao redor do mundo.
O foco prioritário incluía democracias em desenvolvimento na África, América Latina, Ásia e Caribe (como Quênia, Nigéria, Trinidad e Tobago, Índia e Brasil). Nessas nações, a empresa atuava frequentemente contratada por elites políticas locais ou interesses estrangeiros para desestabilizar governos, fabricar escândalos sexuais, disseminar desinformação coordenada e até mesmo suprimir o comparecimento de grupos específicos às urnas por meio de campanhas de desmobilização psicológica.
A Tentativa de Atribuição Externa e o Uso do Irã como Cortina de Fumaça
Diante do colapso público da empresa em 2018 e da exposição de que corporações privadas ocidentais e campanhas democráticas utilizavam infraestrutura comercial para manipular eleições, emergiu um movimento recorrente no discurso geopolítico e de segurança cibernética: a tentativa de desviar o foco das falhas estruturais das plataformas comerciais ao atribuir o caos informacional exclusivamente a atores estatais adversários, com destaque frequente para o Irã, além de Rússia e China.
Ao longo dos anos seguintes e até o cenário de 2026, relatórios de inteligência e comunicados governamentais frequentemente enquadraram campanhas de influência digital, vazamentos de dados e ataques cibernéticos sob a ótica da ameaça externa iraniana. Embora operações cibernéticas ligadas a Teerã sejam tecnicamente documentadas em conflitos regionais e campanhas de desinformação, especialistas em segurança digital e direitos civis apontam que a narrativa oficial frequentemente instrumentaliza o Irã como bode expiatório político.
Ao colar o rótulo de interferência estrangeira iraniana em crises internas de polarização ou em vazamentos de dados de campanhas políticas, governos e gigantes de tecnologia buscam ocultar um fato central: os atores externos não precisaram invadir ou destruir a arquitetura da internet para influenciar populações. Eles apenas alugaram e utilizaram as mesmas ferramentas de segmentação publicitária, compra de metadados e amplificação algorítmica que o mercado comercial do Vale do Silício e empresas como a Cambridge Analytica consolidaram como padrão de negócios.
O Cenário de 2026: Anúncios Zero-Click e Inteligência Artificial Autônoma
Em 2026, a convergência entre a infraestrutura publicitária comercial, o mercado privado de armas cibernéticas e a inteligência artificial ofensiva atingiu um patamar inédito de sofisticação e velocidade. O ecossistema atual opera por meio da simbiose direta entre estruturas comerciais legítimas e vetores de ataque silenciosos.
Em 15 de outubro de 2026, o laboratório de direitos digitais Citizen Lab (da Universidade de Toronto), em parceria com a empresa de segurança publicitária Confiant, publicou uma investigação técnica comprovando que spywares mercenários de nível estatal estavam sendo entregues por meio de anúncios online comuns, sem exigir qualquer clique ou interação da vítima. A técnica foi batizada de AdFection.
O funcionamento do AdFection explora o sistema de lances em tempo real (Real-Time Bidding ou RTB) da publicidade programática. Em frações de segundo, enquanto uma página da web carrega, leilões automatizados decidem qual anúncio exibir com base nos cookies e na impressão digital (fingerprinting) do navegador do usuário. Os operadores maliciosos utilizam esses mesmos parâmetros de segmentação comercial para identificar o dispositivo de um alvo específico e entregar um pacote de código malicioso disfarçado de banner publicitário.
Por trás da operação documentada estava a empresa israelense Discover-Tech e sua plataforma Controlium, que atuavam como intermediárias tecnológicas entre redes de anúncios legítimas e fornecedores de vigilância comercial como a Candiru (rebatizada como Integrity Labs) e a Bindecy. Entre 2024 e 2025, pelo menos 45 dispositivos Windows ligados à rede jornalística Al Jazeera foram comprometidos por essa via. Os relatórios também apontaram que lances de anúncios maliciosos alcançaram redes associadas à ONU, OTAN, Comissão Europeia, Departamento de Defesa dos EUA, Agência Internacional de Energia Atômica (AIEA) e Tribunal Penal Internacional.
A Velocidade da IA e os Ataques em Cadeia
Simultaneamente ao uso da publicidade como vetor de infecção, a automação por inteligência artificial transformou a velocidade dos ataques corporativos e estatais. O uso de frameworks autônomos de IA ofensiva, exemplificado pelo sistema Artex denunciado pelo FBI em 2026, encurtou o ciclo médio entre o reconhecimento inicial de uma rede e o comprometimento total dos servidores para menos de 3 horas.
Esses agentes autônomos realizam varreduras contínuas, identificam falhas de configuração, escrevem exploits adaptados ao ambiente alvo e executam movimentação lateral sem intervenção humana constante. Esse salto tecnológico reflete-se diretamente nos indicadores globais de crimes cibernéticos:
- Recorde Histórico de Ransomware: Apenas no mês de agosto de 2026, 1.073 organizações foram atingidas globalmente por ataques de ransomware, estabelecendo um recorde mensal segundo levantamentos da Infosecurity Magazine e do NCC Group.
- Ataques Físico-Digitais e Cadeias de Suprimentos: A interconexão entre sistemas digitais e infraestruturas críticas resultou em incidentes em cadeia ao longo de 2026, abrangendo desde paralisações logísticas em redes de supermercados e cadeias de suprimentos na Europa até mega vazamentos de bases de dados civis e financeiras no Brasil.
A Vigilância como Fundação Estrutural
A trajetória que conecta os laboratórios da DARPA na década de 1960 aos leilões de anúncios maliciosos e agentes autônomos de 2026 demonstra que a vulnerabilidade atual não é um acidente de percurso. A rede mundial foi concebida sob uma lógica de transparência operacional que favorecia o controle centralizado; décadas depois, o mercado digital monetiza essa mesma transparência ao transformar cada clique e cada metadado em mercadoria publicitária.
Quando estados nacionais, empresas mercenárias de spyware e grupos cibercriminosos utilizam a infraestrutura de anúncios ou a telemetria das plataformas para invadir dispositivos sem deixar rastros, eles estão apenas explorando os canais que a própria arquitetura da internet comercial manteve abertos.
Superar esse estado de vigilância permanente e vulnerabilidade sistêmica exige mais do que atualizações pontuais de software ou leis superficiais de proteção de dados. A mitigação real demanda uma reformulação profunda dos protocolos fundamentais da rede, priorizando criptografia ponta a ponta por padrão em todas as camadas de transporte, o fim do rastreamento comportamental irrestrito na publicidade digital e a adoção de arquiteturas verdadeiramente descentralizadas e auditáveis, além de redes nacionais e soberanas.
Redação: G.Demetrius
Bibliografia e Fontes Consultadas
- ABBATE, Janet. Inventing the Internet. Cambridge: MIT Press, 1999. (Análise histórica sobre a origem militar da ARPANET, a arquitetura de comutação de pacotes e a transição para os protocolos TCP/IP).
- CITIZEN LAB; CONFIANT. AdFection: Mercenary Spyware Delivered via Programmatic Advertising. University of Toronto, Munk School of Global Affairs & Public Policy, 15 out. 2026. (Relatório técnico sobre a plataforma Controlium da Discover-Tech, Integrity Labs/Candiru, Bindecy e os ataques contra a Al Jazeera e organizações internacionais).
- FEDERAL BUREAU OF INVESTIGATION (FBI). Flash Alert: Autonomous AI Exploitation Frameworks and Accelerated Enterprise Intrusion Cycles (Artex). Cyber Division, 2026. (Alerta técnico sobre a redução do tempo médio de comprometimento corporativo para menos de 3 horas por meio de inteligência artificial autônoma).
- GREENWALD, Glenn. Sem Lugar Para Se Esconder: Edward Snowden, a NSA e a Espionagem do Governo Americano. Rio de Janeiro: Sextante, 2014. (Documentação detalhada sobre os programas PRISM, Upstream, Tempora e a interceptação de cabos submarinos).
- INFOSECURITY MAGAZINE; NCC GROUP. Global Threat Intelligence Report: August 2026 Ransomware Surge. Londres: NCC Group Research, set. 2026. (Levantamento estatístico que registrou o recorde de 1.073 organizações atingidas por ransomware globalmente em agosto de 2026).
- KASPERSKY LAB. Equation Group: Questions and Answers. Global Research and Analysis Team (GReAT), fev. 2015. (Investigação técnica sobre o grupo de ameaças persistentes avançadas ligado à NSA e o comprometimento de firmware de discos rígidos).
- ZUBOFF, Shoshana. A Era do Capitalismo de Vigilância: A Luta por um Futuro Humano na Nova Fronteira do Poder. Rio de Janeiro: Intrínseca, 2020. (Fundamentação teórica sobre a extração de dados comportamentais pelas plataformas digitais e a arquitetura da publicidade direcionada).